

01
Melyik eszköz használható?
Vállalati előfizetés, saját fiók vagy egy alkalmazásba épített AI? Legyen közös kép az engedélyezett megoldásokról.
A csapata már használ AI-t. Legyenek hozzá világos szabályai.
Felmérjük az eszközöket, kialakítjuk a használat kereteit, és felkészítjük munkatársait. Az első kérdéstől a mindennapi gyakorlatig.
AI, adatvédelem és információbiztonság egy csapatban.Egy összefoglaló, egy ügyféllevél vagy egy automatikus munkafolyamat mögött eszközök, adatok és felelősök állnak. Ezeket tesszük átláthatóvá.
Vállalati előfizetés, saját fiók vagy egy alkalmazásba épített AI? Legyen közös kép az engedélyezett megoldásokról.
Ügyféladat, belső dokumentum, üzleti információ. Az adatkezelést a konkrét eszköz és felhasználás alapján vizsgáljuk.
Legyen egyértelmű, ki hagyja jóvá az új használatot, ki ellenőrzi a tartalmat, és hová fordulhatnak a munkatársak.
ChatGPT, Copilot, Gemini, Claude, böngészőbővítmények és AI-agentek: a tényleges használatból indulunk ki.
Öt összekapcsolódó terület, a szervezete eszközeihez, adataihoz és munkafolyamataihoz igazítva.
A felmérés után rögzítjük a szükséges feladatokat, az átadandó dokumentumokat és az oktatás körét. Erre adunk egyedi ajánlatot.
A rendelkezésre álló információk alapján felmérjük a használt AI-eszközöket, vállalati előfizetéseket és integrációkat.
AI-leltár és a szervezetre szabott engedélyezett eszközlista.
Érthető belső szabályokat készítünk az új eszközök bevezetéséhez és a mindennapi használathoz.
Gyakorlatban alkalmazható szabályzat, világos felelősségi körökkel.
A konkrét AI-felhasználáshoz igazítjuk a személyes adatok kezelésének kereteit és dokumentumait.
Az adott adatkezeléshez szükséges új vagy frissített dokumentumok.
Megvizsgáljuk, szükséges-e adatvédelmi hatásvizsgálat (DPIA). Ha igen, feltárjuk a kockázatokat és meghatározzuk a csökkentésükhöz szükséges intézkedéseket.
Dokumentált vizsgálat a szükségességről, indokolt esetben DPIA.
A szabályokat a munkatársak feladataira és a ténylegesen használt eszközökre fordítjuk le.
Szerepkörre szabott oktatási anyag és felkészített munkatársak.
Az AI-szolgáltatást Dr. Gyurkovics Szabolcs nyújtja, a zemITis adatvédelmi és információbiztonsági szakértői hátterével.
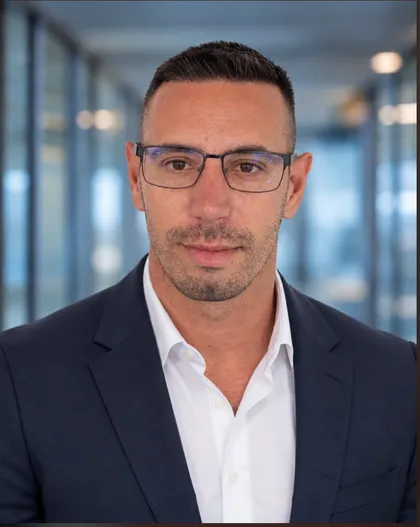
Jogász, kiberbiztonsági szakjogász. Több mint nyolc év adatvédelmi tapasztalat; AI- és digitalizációs projektek támogatása.
Jogász, kiberbiztonsági szakjogász, öt év NAIH-tapasztalattal. Adatkezelések, tájékoztatók, hatásvizsgálatok és munkatársi oktatás.
CISA, CISM, ISO/IEC 27001 Lead Auditor. Több mint tíz év tapasztalat az IT-compliance, az audit és a kockázatkezelés területén.
Jogász, kiberbiztonsági szakjogász; adatvédelmi és AI-megfelelési szakértő
LinkedIn-profilSzabolcs több mint nyolc éve dolgozik adatvédelmi területen, nagyvállalati és hatósági környezetben szerzett tapasztalattal. Jogi diplomáját a Pécsi Tudományegyetemen szerezte, majd a Széchenyi István Egyetemen kiberbiztonsági szakjogászként végzett. Adatvédelmi szakértőként a Takarékbanknál, a Nemzeti Adatvédelmi és Információszabadság Hatóságnál és a Szerencsejáték Zrt.-nél is dolgozott.
Az elmúlt években informatikai és digitalizációs projektek, valamint mesterségesintelligencia-fejlesztések adatvédelmi támogatására összpontosított. Feladatai közé tartozott az adatvédelmi incidensek kezelése, az adatkezelési tájékoztatók és cookie-szabályzatok készítése, valamint az érdekmérlegelési tesztek összeállítása.
Saját, adatvédelmi szakértőknek szánt AI-megoldást is fejlesztett. Rendszeresen publikál a Jogi Fórumon; írásaiban a modern technológiák adatvédelmi megfelelésével foglalkozik.
A már működő és a tervezett AI-használat szabályozási és adatvédelmi kereteinek kialakításában segítünk.
Átbeszéljük a célokat, a használt eszközöket és a meglévő szabályokat. Kijelöljük a felmérés körét.
A feltárt helyzet alapján elkészítjük az eszközlistát, a szabályzatot és a szükséges adatvédelmi dokumentációt.
Átadjuk és átbeszéljük az anyagokat, felkészítjük a munkatársakat, és tisztázzuk a belső felelősök következő feladatait.
Az AI már a munkája része.
Legyen a biztonság is az.
Kezdjük azzal, milyen eszközöket használ a csapata, és hol van szükség világosabb keretekre.