
01
Közhatalmi szerv vagy közfeladatot ellátó szervezet
Önkormányzatok, költségvetési szervek, közintézmények, közszolgáltatók.
Bejelentett, hatósági tapasztalattal rendelkező DPO – kiszámítható havidíjban, a szervezete méretéhez igazított havi kapacitással. GDPR-megfelelés, amit nem Önnek kell nyomon követnie.
Állítsa be a csúszkákat és válaszoljon a kérdésekre – a várható havidíjat azonnal mutatjuk.
Az ár tájékoztató jellegű; a pontos havidíjat és a szolgáltatási tartalmat ingyenes előzetes konzultáció után, egyedi ajánlatban rögzítjük.
Az adatvédelmi tisztviselő (Data Protection Officer, DPO) a szervezet személyes adatkezelésének független szakmai felügyelője. Feladata, hogy a GDPR és a hazai adatvédelmi szabályok ne csak egy szabályzatban létezzenek: tájékoztatja és tanácsokkal látja el a vezetést és a munkatársakat, ellenőrzi a megfelelést, támogatja az adatvédelmi hatásvizsgálatokat, kezeli az érintettek kérelmeit, koordinálja az adatvédelmi incidensek kezelését, és ő a kapcsolattartó a Nemzeti Adatvédelmi és Információszabadság Hatóság (NAIH) felé.
A DPO kijelölését a GDPR 37–39. cikke szabályozza. A kijelölt tisztviselő nevét és elérhetőségét közzé kell tenni, és be kell jelenteni a NAIH-nak.
A tisztviselő lehet a szervezet munkavállalója, de a feladat szolgáltatási szerződés alapján külső szakértőre is bízható – a jogszabály ezt kifejezetten megengedi.
A GDPR alapján kötelező adatvédelmi tisztviselőt kijelölni, ha a szervezet:
Önkormányzatok, költségvetési szervek, közintézmények, közszolgáltatók.
Például kiterjedt kamerarendszer, online viselkedéskövetés és profilalkotás, flottakövetés, telekommunikációs vagy hitelminősítési adatkezelés, direkt marketing nagy ügyfélbázison.
Jellemzően egészségügyi szolgáltatók, magánklinikák, laborok, gyógyszertárak, biztosítók, egészségpénztárak, foglalkozás-egészségügyi és munkaerő-közvetítő cégek, oktatási és szociális intézmények.
A magyar Infotv. további esetekben is előírhatja a kijelölést. Ha a szervezet önként jelöl ki DPO-t, rá ugyanazok a jogszabályi követelmények – függetlenség, szakértelem, bejelentés – vonatkoznak, mint a kötelezett szervezetek tisztviselőjére.
A GDPR minden szervezetre vonatkozik, DPO-kötelezettségtől függetlenül: adatkezelési nyilvántartást kell vezetni, tájékoztatókat kell adni, az incidenseket 72 órán belül be kell jelenteni, az érintettek kérelmeire egy hónapon belül válaszolni kell. Ezek a feladatok a legtöbb cégnél az ügyvezető, a HR vagy az IT „mellékállásában” futnak – vagy senkiében. A kiszervezett DPO ezt a felelősséget egy szakértő kezébe adja, kiszámítható havi kapacitással, és a hatósági vizsgálat vagy ügyfélpanasz esetén azonnal rendelkezésre áll. Számos ügyfelünk nem kötelezett, mégis ezt választja: az adatvédelem náluk üzleti bizalmi kérdés a partnerek, a munkavállalók és az ügyfelek felé.
A kötelezett szervezetnél a DPO kijelölésének elmulasztása önmagában szankcionálható: a GDPR erre akár 10 millió euró, illetve a világszintű éves árbevétel 2%-a mértékű bírságkeretet rendel. Az adatkezelés alapelveinek megsértése – amely DPO nélkül jóval valószínűbb – ennek duplájáig, 20 millió euróig vagy 4%-ig büntethető. A NAIH a bírság mellett az adatkezelést fel is függesztheti, és a döntéseit nyilvánosságra hozza. A gyakorlatban a legnagyobb kockázat azonban egy rosszul kezelt incidens vagy megválaszolatlan érintetti kérelem, amely panaszként a hatóság asztalán landol.
Felfüggesztés és nyilvánosság A NAIH a bírság mellett az adatkezelést fel is függesztheti, és a döntéseit nyilvánosságra hozza.
Frissítve: 2026. szeptember
A szolgáltatás keretében a zemITis szakértője lesz a szervezete NAIH-nak bejelentett, a honlapon és a tájékoztatókban megnevezett adatvédelmi tisztviselője. A havidíj jellemzően havi 8–20 óra dedikált szakértői kapacitást tartalmaz a szervezet méretétől, adatkezelési profiljától és aktuális megfelelési érettségétől függően – a pontos keretet az ajánlatban rögzítjük. A havi keretbe az alábbi feladatok tartoznak:
A bejelentett adatvédelmi tisztviselő egy konkrét, névvel vállalt szakértő, a munkavégzés azonban nem egyetlen személyre épül. Tevékenységét információbiztonsági és compliance tanácsadó kollégák támogatják, az elkészült dokumentációkat négy szem elv alapján ellenőrizzük, mielőtt átadjuk. Ez szélesebb szakmai hátteret, folytonosságot és az egyszemélyes DPO-funkcióból eredő helyettesítési kockázat kiküszöbölését jelenti – a NAIH-határidők ugyanis nem várnak a szabadságolás végéig.
A DPO szolgáltatás összekapcsolható NIS2, ISO/IEC 27001 és ISO/IEC 42001 (MI-irányítás) projektjeinkkel, valamint kiszervezett IBF szolgáltatásunkkal.
A GDPR szerint az adatvédelmi tisztviselő független: nem utasítható a feladatai ellátásában, közvetlenül a legfelső vezetésnek számol be, és nem tölthet be olyan pozíciót, amelyben az adatkezelés céljait és eszközeit ő maga határozza meg. A gyakorlatban ez azt jelenti, hogy az ügyvezető, az IT-vezető, a HR-vezető vagy a marketingvezető nem lehet a szervezet DPO-ja – a NAIH ezt vizsgálja is. Egy erre alkalmas belső munkatárs megtalálása, kiképzése és függetlenségének biztosítása a legtöbb szervezetnek aránytalan terhet jelent egy havi néhány órás feladatért.
| Szempont | Belső DPO (munkavállaló) | zemITis kiszervezett DPO |
|---|---|---|
| Függetlenség, összeférhetetlenség | Vezetői pozícióban lévő munkatárs nem lehet DPO; a szakmai alkalmasságot és a függetlenséget a szervezetnek kell igazolnia | Külső, független szakértő – az összeférhetetlenség kérdése fel sem merül |
| Szakmai háttér | Jellemzően jogi vagy IT-előképzettség, önképzésből | Jogász és kiberbiztonsági szakjogász, öt év adatvédelmi hatósági tapasztalattal; csapatban információbiztonsági szakértőkkel |
| Indulás | Kiválasztás, képzés, munkajogi státusz rendezése – hónapok | Szerződéskötés után azonnal; a NAIH-bejelentést mi készítjük elő |
| Rendelkezésre állás | Szabadság, betegség, felmondás esetén nincs helyettes – a 72 órás incidens-határidő és az egy hónapos kérelmi határidő viszont fut | Csapat áll a bejelentett DPO mögött, a funkció folyamatos |
| Munkajogi védettség | A DPO a feladatai miatt nem bocsátható el és nem szankcionálható – a belső megoldás munkajogilag kötött | Szolgáltatási szerződés, világos hatókörrel és felmondási feltételekkel |
| Hatósági kapcsolat | Első vizsgálatnál tanulási görbe | Rutinszerű: a hatósági eljárás menetét belülről ismerjük |
| Költség | Munkabér és járulékok egy részmunkaidős feladatért, plusz folyamatos képzés | A tényleges igényhez igazított, kiszámítható havidíj |
| Objektivitás | Belső érdekviszonyok, kollegiális nyomás | Külső, tényalapú szemlélet – a hatóság szemével |
A kiszervezett DPO nem a „minimális megoldás”: a jogszabály által elvárt függetlenséget, szakértelmet és folyamatos rendelkezésre állást adja meg – egy főállású adatvédelmi jogász alkalmazása nélkül.
Adatvédelmi tisztviselőnk öt évet töltött a Nemzeti Adatvédelmi és Információszabadság Hatóságnál – tudja, mit és hogyan vizsgál a NAIH, mielőtt az Ön szervezetéhez érne.
A DPO-nál nem elég a jogi tudás: az adatvédelmi kérdések ma technikai és információbiztonsági kérdések is. Mi mindkét oldalt egy kézben tartjuk.
A bejelentett DPO mögött adatvédelmi, információbiztonsági és compliance szakértők állnak; minden átadott dokumentum négy szem elv alapján ellenőrzött.
Nem tiltólistát adunk, hanem működő megoldást: úgy alakítjuk az adatkezelést, hogy a megfelelés ne akadályozza, hanem támogassa az üzletet.
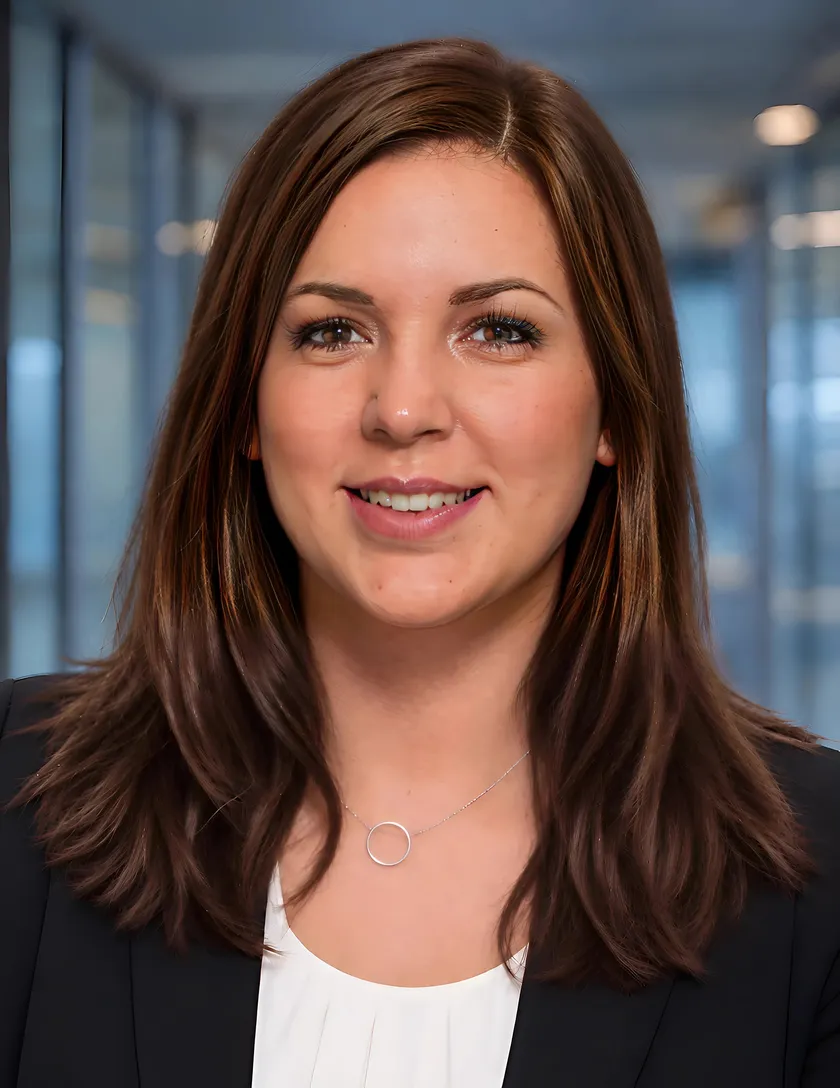
Jogász, kiberbiztonsági szakjogász; adatvédelmi és információbiztonsági tanácsadó, volt NAIH-szakértő
Fanni jogi diplomáját a Pázmány Péter Katolikus Egyetemen szerezte cum laude minősítéssel, majd a Széchenyi István Egyetem posztgraduális képzésén kiberbiztonsági szakjogászként végzett. Öt évet töltött a Nemzeti Adatvédelmi és Információszabadság Hatóságnál adatvédelmi szakértőként: megfelelőségi vizsgálatokat folytatott, adatvédelmi kérelmeket és panaszokat bírált el, hatósági döntéseket készített elő, határon átnyúló ügyekben működött együtt az uniós társhatóságokkal, és szakmai állásfoglalásokat írt. Pontosan tudja, mit vizsgál a hatóság, milyen dokumentációt vár el, és hol csúsznak el a szervezetek.
Tanácsadóként vállalati ügyfelek adatvédelmi tisztviselőjeként dolgozik: adatvédelmi és információbiztonsági szabályzatokat, nyilvántartásokat és tájékoztatókat készít, megfelelőségi vizsgálatokat és belső auditokat folytat, szerződéseket véleményez, valamint NIS2-, ISO 27001- és AI Act-megfelelési projektekben vesz részt. Rendszeresen tart adatvédelmi és információbiztonsági oktatásokat vezetői és munkavállalói célcsoportoknak.
„A hatóságnál megtanultam, hogy a legtöbb bírság nem rosszindulatból, hanem figyelmetlenségből születik: egy megválaszolatlan kérelem, egy késve bejelentett incidens, egy hiányzó adatfeldolgozói szerződés. DPO-ként az a dolgom, hogy ezek ne történjenek meg – és ha mégis, akkor a szervezet felkészülten álljon a hatóság elé.”
Áttekintjük, kötelezett-e a szervezete DPO kijelölésére, milyen adatkezelések futnak, volt-e már hatósági megkeresés vagy incidens, és mi a kiinduló megfelelési szint.
Rögzítjük a havi kapacitást, a feladatkört és a reakcióidőket; személyre szabott, fix havidíjas ajánlatot adunk.
Elkészítjük a kijelölő dokumentumot, előkészítjük a tisztviselő bejelentését a NAIH felé és a közzétételhez szükséges szöveget a honlapra és a tájékoztatókba – Ön csak aláírja.
Átvilágítjuk az adatkezelési nyilvántartást, a tájékoztatókat, az adatfeldolgozói szerződéseket, az incidens- és kérelemkezelési folyamatot, majd priorizált intézkedési tervet adunk.
Kérelmek és incidensek kezelése, tanácsadás, negyedéves vezetői beszámoló, éves felülvizsgálat és oktatások – hatósági megkeresés esetén azonnali szakmai támogatással.
Adatvédelmi szolgáltatóként saját magunkra is azokat az elveket alkalmazzuk, amelyeket ügyfeleinknek javasolunk.
Adatvédelmi tisztviselő, hatósági tapasztalattal – főállású jogász nélkül.
Díjmentes 30 perces konzultáció, személyre szabott ajánlat 24 órán belül.