

„Mi kis cég vagyunk, nekünk biztosan nem kell DPO.” A GDPR alapján erre önmagában a létszám nem ad választ. Egy kisebb, személyes adatok elemzésére épülő szolgáltató is lehet kötelezett, miközben egy nagyobb vállalkozásnál sem pusztán a munkavállalók száma dönti el a kérdést.
Az alábbi hét kérdés segít végiggondolni a kijelölési kötelezettséget. Az első három a GDPR kötelező eseteit veszi sorra, a következő négy az értelmezést és a további ellenőrzési pontokat tisztázza.
Mit csinál az adatvédelmi tisztviselő?
A DPO a Data Protection Officer, magyarul adatvédelmi tisztviselő rövidítése. Tájékoztatja és tanácsokkal látja el a szervezetet, ellenőrzi az adatvédelmi előírások betartását, támogatja a tudatosságot, és tanácsot ad az adatvédelmi hatásvizsgálathoz. Együttműködik a felügyeleti hatósággal, és kapcsolattartási pont az érintettek számára.
A DPO nem veszi át az adatkezelő döntési és megfelelési felelősségét. Segíthet egy érintetti kérelem vagy incidens értékelésében, de a szükséges szervezeti intézkedésekről az arra jogosult vezetők döntenek. A szerep jogalapját a GDPR 37–39. cikke adja.
1. Közhatalmi vagy közfeladatot ellátó szerv az adatkezelő?
Ha igen, főszabály szerint kötelező a kijelölés. Kivételt jelentenek az igazságszolgáltatási feladatkörükben eljáró bíróságok.
Egy közigazgatási szerv tipikusan ebbe a körbe tartozik. Egy magántulajdonú, közszolgáltatáshoz kapcsolódó vállalkozásnál ugyanakkor a konkrét jogállást és a nemzeti szabályokat kell megvizsgálni: a tevékenység közérdekű jellege önmagában nem ad minden esetben automatikus választ.
2. Főtevékenységként, nagymértékben és rendszeresen figyel meg embereket?
A kötelezettséghez a feltételeknek együtt kell fennállniuk: az érintettek rendszeres és szisztematikus, nagymértékű megfigyelése az adatkezelő vagy adatfeldolgozó főtevékenységének része.
Vizsgálatot indokolhat például:
- nagyszámú felhasználó viselkedésének folyamatos profilozása;
- helyadatokra épülő, rendszeres személyszintű követés;
- nagy területet és sok embert érintő kamerás megfigyelés;
- ügyfelek kockázatának vagy vásárlási szokásainak kiterjedt elemzése.
Egy kamera vagy egy webáruház léte önmagában még nem bizonyítja mindhárom feltételt. A tényleges működést, az érintetti kört és a megfigyelés célját együtt érdemes dokumentálni.
3. Főtevékenységként, nagymértékben kezel különleges vagy bűnügyi adatokat?
DPO-t kell kijelölni, ha a főtevékenység különleges személyes adatok, illetve büntetőjogi felelősségre vonatkozó határozatok és bűncselekmények adatainak nagymértékű kezelését foglalja magában.
Különleges adat lehet például az egészségügyi adat, a politikai vélemény vagy az egyedi azonosításra használt biometrikus adat. A bűnügyi adatok külön szabályozott körbe tartoznak. Egy kórház betegadat-kezelése tipikus példa a nagymértékű kezelésre; egy önálló orvos praxisa az európai iránymutatás szerint önmagában nem ilyen példa.
4. Mit jelent a „nagymértékű” adatkezelés?
Nincs minden szervezetre érvényes, egyetlen GDPR-létszámküszöb. A NAIH által közzétett európai DPO-iránymutatás több szempont együttes értékelését javasolja:
| Szempont | Mit érdemes megvizsgálni? |
|---|---|
| Érintettek száma | Hány embert érint, és mekkora arányát a releváns népességnek? |
| Adatok mennyisége | Milyen sok és milyen sokféle adatot kezelnek? |
| Időtartam | Egyszeri, időszakos vagy folyamatos az adatkezelés? |
| Földrajzi kiterjedés | Egy szűk helyi körre vagy több régióra, országra terjed ki? |
A döntést nem célszerű egyetlen ügyfélszámra vagy dolgozói létszámra alapozni. A megállapítások rövid írásos rögzítése segít később is megindokolni a besorolást.
5. Az adatkezelés valóban főtevékenység?
A főtevékenységhez azok az alapvető műveletek tartoznak, amelyek a szervezet céljának eléréséhez szükségesek. Egy egészségügyi szolgáltatás betegadatok nélkül nem működik; egy profilozásra épülő szolgáltatásnál az elemzés maga a szolgáltatás része.
Ezzel szemben az általános bérszámfejtés vagy a belső informatikai támogatás rendszerint járulékos tevékenység. Ezek fontos adatkezelések, de nem tesznek minden munkáltatót automatikusan DPO-kötelezetté. Adatfeldolgozóként a saját főtevékenységet is külön kell értékelni.
6. Van további ágazati vagy nemzeti előírás?
A GDPR lehetővé teszi, hogy uniós vagy tagállami jog további esetekben is előírja a kijelölést. Ezért az első három kérdésre adott „nem” mellett is ellenőrizni kell a szervezet jogállásához és ágazatához kapcsolódó szabályokat.
Az értékeléshez hasznos kiindulópont az adatkezelési tevékenységek listája, a szervezeti feladatkör és az alkalmazandó jogszabályok jegyzéke. Ha ezekből nem egyértelmű a válasz, DPO-szolgáltatásunk keretében segítünk tisztázni az érintettséget és a szükséges feladatokat.
7. Jelöltek már ki önkéntesen DPO-t?
Az önkéntesen kijelölt adatvédelmi tisztviselőre is vonatkoznak a GDPR 37–39. cikkében szereplő követelmények. Biztosítani kell például a függetlenségét, az elérhetőségét, a megfelelő erőforrásokat és a legfelső vezetéshez történő közvetlen jelentéstételt.
Adatvédelmi tanácsadó DPO-kijelölés nélkül is bevonható. Ilyenkor a szerep nevét és feladatkörét egyértelműen érdemes meghatározni, hogy az érintettek és a hatóság számára se legyen félrevezető.
Ki lehet DPO, és mikor áll fenn összeférhetetlenség?
A tisztviselőt szakmai alkalmasság, adatvédelmi jogi és gyakorlati ismeretek, valamint a feladatok ellátására való képesség alapján kell kiválasztani. Lehet belső munkatárs vagy szerződés alapján eljáró külső szakértő.
Nem ellenőrizheti függetlenül azokat az adatkezelési döntéseket, amelyeket ő maga hoz meg. Az összeférhetetlenséget a valós döntési jogkörök alapján kell vizsgálni.
| Szerepkör | Mire kell figyelni? |
|---|---|
| Ügyvezető, felső vezető | Az adatkezelés céljáról és eszközeiről hozott döntések rendszerint összeférhetetlenséget okoznak. |
| IT-, HR- vagy marketingvezető | A tényleges döntési jogkör és feladatmegosztás vizsgálata szükséges. |
| Jogi vagy compliance munkatárs | A pozíció neve nem döntő; saját döntéseinek ellenőrzését el kell kerülni. |
| Külső DPO | A szakértelem és elérhetőség mellett más megbízásaiból eredő konfliktusokat is ellenőrizni kell. |
Mit ad a külső DPO a kijelölésen túl?
Egy működő szolgáltatásban a név és az elérhetőség mellett követhető feladatok, visszajelzések és intézkedések vannak. Ilyen az adatkezelések felmérése, a tájékoztatók és adatfeldolgozói szerződések véleményezése, az érintetti kérelmek kezelésének támogatása és a munkatársak oktatása.
Incidens esetén a DPO segít értékelni a kockázatot és a bejelentési kötelezettséget. A GDPR szerinti 72 órás határidő a hatóságnak bejelentendő adatvédelmi incidensekre vonatkozik, az adatkezelő tudomásszerzésétől számítva. Magas kockázatú tervezett adatkezelésnél a hatásvizsgálatot is támogatja.
A DPO-kötelezettségek megsértése a GDPR 83. cikk (4) bekezdése szerinti bírságkörbe tartozik: a felső határ 10 millió euró, vállalkozásoknál az előző pénzügyi év teljes világpiaci éves árbevételének 2%-a, a kettő közül a magasabb. A konkrét következmény mindig a jogsértéstől és az eset körülményeitől függ.
Hogyan indul a kijelölés?
- Érintettség és feladatkör: tisztázzák, miért szükséges a DPO és milyen adatkezeléseket kell átlátnia.
- Alkalmasság és függetlenség: ellenőrizzék a szakértelmet, az elérhetőséget és az összeférhetetlenséget.
- Kijelölés vagy szerződés: rögzítsék a feladatokat, az erőforrásokat és a vezetői kapcsolódást.
- Elérhetőség és bejelentés: tegyék közzé a DPO elérhetőségét, és jelentsék be az adatokat a NAIH rendszerében. A GDPR nem követeli meg a DPO nevének nyilvános közzétételét.
- Kezdeti felmérés: készüljön prioritási lista, majd rendszeres szakértői visszajelzés a megvalósításról.
A zemITis kiszervezett DPO-szolgáltatása a kötelezettség tisztázását és a napi adatvédelmi működés támogatását is lefedi. Ismerje meg a szakértőt és a szolgáltatás tartalmát, vagy kérjen személyre szabható DPO-díjbecslést.
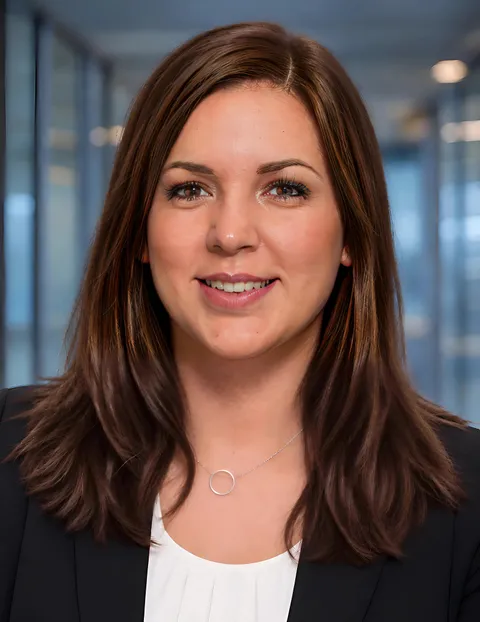
Dr. Mikoss Fanni
Jogász, kiberbiztonsági szakjogász, volt NAIH-szakértő
Fanni öt évet töltött a NAIH-nál adatvédelmi szakértőként, ahol vizsgálatokkal, panaszokkal és hatósági döntések előkészítésével foglalkozott. Ma vállalati ügyfelek adatvédelmi tisztviselőjeként segít a szabályzatok, az érintetti kérelmek és a napi adatvédelmi feladatok kezelésében.
Ha a hét kérdés után is bizonytalan, nézzük át együtt a szervezete adatkezeléseit és a szükséges teendőket. Ismerje meg, hogyan támogatja Fanni és a zemITis csapata a kijelöléstől a folyamatos működésig.
Gyakori kérdések
Lehet külső szolgáltató az adatvédelmi tisztviselő?
Igen. A GDPR 37. cikk (6) bekezdése alapján a DPO szolgáltatási szerződés keretében is elláthatja feladatait. Biztosítani kell a szakértelmét, függetlenségét, elérhetőségét és az összeférhetetlenség elkerülését.
Kijelölhető egyetlen DPO egy vállalatcsoport számára?
Igen, ha az adatvédelmi tisztviselő a vállalatcsoport minden tevékenységi helyéről könnyen elérhető. A nyelvet, földrajzi távolságot és tényleges kapacitást is mérlegelni kell.
Ugyanaz a DPO és az információbiztonsági felelős?
Nem. A DPO a személyes adatok kezelésének jogszerűségét és a GDPR-megfelelést segíti és ellenőrzi; az IBF az információs rendszerek biztonságát koordinálja. A két szerep együttműködik, és összevonásuknál külön vizsgálandó a szakértelem és az összeférhetetlenség.
MI-eszköz használata miatt automatikusan kötelező a DPO?
Nem. Az MI használata önmagában nem teremt DPO-kötelezettséget. A kezelt adatokat, a megfigyelés jellegét, az adatkezelés mértékét és a főtevékenységet kell vizsgálni. Magas kockázat esetén adatvédelmi hatásvizsgálat is szükséges lehet.