

Sok szervezet már rendelkezik informatikussal, külső üzemeltetővel és biztonsági eszközökkel. Ettől még nyitott kérdés maradhat, hogy ki fogja össze a kockázatkezelést, ki követi az intézkedéseket, és ki koordinálja az incidensbejelentést.
Erre a szerepre használjuk az információbiztonsági felelős, röviden IBF elnevezést. A magyar jogszabály pontos megnevezése: az elektronikus információs rendszer biztonságáért felelős személy. Az alábbi áttekintés segít eldönteni, kit érint a kijelölés, és hogyan lehet a szerepet működő szolgáltatássá szervezni.
Miért kell IBF-et kijelölni?
A 2024. évi LXIX. törvény 11. §-a a szervezet vezetőjének feladatává teszi a belső kijelölést vagy a külső személlyel történő megállapodást. A cél az információs rendszerek védelméhez kapcsolódó feladatok, a kockázatkezelési keretrendszer, az incidensbejelentés és az incidenskezelő központtal való kapcsolattartás biztosítása.
A kijelölés tehát nem egy név a nyilvántartásban. Jogosultság, információ, erőforrás és rendszeres vezetői együttműködés is szükséges hozzá. Az IT-üzemeltetés a rendszerek működtetéséért dolgozik; az IBF feladata, hogy a biztonsági követelmények és kockázatok követhető módon megjelenjenek a működésben és a döntésekben.
Kinek kötelező az IBF Magyarországon?
A kiindulópont a magyar kiberbiztonsági törvény hatálya. A vállalkozásoknál az ágazatot és a méretet együtt kell vizsgálni; egyes szervezetekre mérettől független szabályok vagy külön hatósági azonosítás vonatkozik.
Ágazat és tevékenység
A törvény 2. és 3. melléklete szerinti körben megtalálhatók például az energetikai, közlekedési, egészségügyi, víziközmű-, digitális infrastruktúrához kapcsolódó és egyes IKT-szolgáltatók, valamint meghatározott gyártási, élelmiszeripari és más tevékenységek.
Nem elég egy általános ágazati címke: a mellékletben szereplő konkrét tevékenységet és szervezettípust kell összevetni a tényleges működéssel. A pénzügyi szervezeteknél a DORA és a hazai kiberbiztonsági szabályok kapcsolatát külön szükséges értékelni.
Méret: nem csak az 50 fő számít
A törvény 1. § (1) d) pontja középvállalkozásokat, valamint a felsorolt ágazatok azon szervezeteit is nevesíti, amelyeknél a következők valamelyike teljesül:
- a foglalkoztatottak száma legalább 50 fő;
- az éves nettó árbevétel vagy költségvetési bevételi előirányzat meghaladja a 10 millió eurót, és a beszámoló készítésére köteles szervezet mérlegfőösszege is meghaladja a 10 millió eurót.
A pénzügyi feltételeknél az „és” lényeges: az árbevétel önmagában nem írja le ezt az alternatívát. A KKV-minősítésnél a partner- és kapcsolódó vállalkozásokra vonatkozó számítási szabályokat is figyelembe kell venni.
Kivételek és mérettől független kötelezettség
Egyes szolgáltatóknál a méretküszöb nem alkalmazható általános felmentésként. Ilyenek a törvényben meghatározott elektronikus hírközlési, bizalmi, DNS-, legfelső szintű doménnév-nyilvántartási és doménnév-regisztrációs szolgáltatók. Külön szabályok vonatkoznak többek között a közigazgatási, meghatározott állami és honvédelmi szervezetekre, valamint a hatóság által azonosított szervezetekre.
A beszállítói státusz önmagában nem jelent automatikus törvényi hatályt. Egy ügyfél szerződésben kérhet biztonsági követelményeket vagy felelős kapcsolattartót akkor is, ha a beszállító nem önállóan kötelezett. A saját tevékenységből vagy hatósági azonosításból eredő kötelezettséget ettől külön kell ellenőrizni.
Melyik hatósághoz tartozik a szervezet?
A kiberbiztonsági felügyelet és az incidenskezelés eltérő feladat. A törvény 1. § (1) d) és e) pontjába tartozó, közigazgatási körön kívüli szervezetek felügyeletét főszabály szerint az SZTFH látja el. Más szervezeti köröknél a nemzeti vagy a honvédelmi kiberbiztonsági hatóság lehet illetékes.
Ezért nem helyes minden vállalkozás IBF-kijelölését egységesen ugyanahhoz a hatósághoz irányítani. A regisztráció, az adatváltozás-bejelentés és az incidensjelentés csatornáját a saját besoroláshoz kell rendelni. Az SZTFH felügyeleti tájékoztatója jó kiindulópont az érintett vállalkozásoknak.
Mit végez az IBF a gyakorlatban?
Az alábbiak tipikus működési feladatok és eredménytermékek. Pontos körüket a szervezet rendszerei, kötelezettségei és a megbízás tartalma határozza meg.
| Feladat | Kézzelfogható eredmény |
|---|---|
| Szabályozás és felelősségek | Naprakész szabályzatok, jóváhagyott feladatmegosztás |
| Rendszerleltár és biztonsági osztályozás támogatása | Átlátható rendszerlista, dokumentált besorolás |
| Kockázatkezelés | Kockázati nyilvántartás, felelősökkel és határidőkkel ellátott intézkedési terv |
| Incidenskezelés | Ismert bejelentési út, kapcsolattartók, gyakorolható forgatókönyv |
| Tudatosság és képzés | Szerepkörhöz illő oktatás és visszamérés |
| Auditfelkészítés | Rendszerezett bizonyítékok, követett javító intézkedések |
| Vezetői tájékoztatás | Döntést támogató jelentések a fennmaradó kockázatokról |
Ha a kiinduló állapot még nem átlátható, egy gap-analízis megmutatja a hiányokat és a teendők sorrendjét. Az incidenskezelési folyamat tervezéséhez külön összefoglaltuk a bejelentési határidőket és felelősöket.
Ki lehet IBF, és lehet-e az IT-vezető?
A személyi feltételeket a törvény 11. §-a és az alkalmazandó végrehajtási szabályok alapján kell megítélni. A cselekvőképesség és a büntetlen előélet alapfeltétel. A részletes végzettségi, szakképzettségi vagy tapasztalati előírások alkalmazása szervezeti körönként eltérhet; egy nemzetközi tanúsítvány nem tekinthető minden esetben automatikus jogszabályi felmentésnek.
Az összeférhetetlenségről sem helyes általánosan azt mondani, hogy az IT-vezető mindig kizárt. A 11. § (4) bekezdése tiltja többek között az üzemeltetési, fejlesztési és gazdasági vezetői feladatok meghatározott együttállását, az (5) bekezdés azonban kivételeket tartalmaz, így az 1. § (1) d) és e) pontja szerinti szervezetekre is.
A jogi lehetőségen túl érdemes azt is értékelni, jut-e elegendő figyelem a kontrollok ellenőrzésére, és eljutnak-e a vezetőséghez az üzletileg kellemetlen, de szükséges biztonsági megállapítások.
Mikor érdemes kiszervezett IBF-et választani?
A külső modell akkor lehet jó választás, ha a szervezetnek folyamatos szakértői támogatásra, auditgyakorlatra és kiszámítható feladatellátásra van szüksége. A szerződésben érdemes rendezni a konkrét felelőst, a helyettesítést, a reakcióidőket, a vezetői egyeztetéseket és az átadandó dokumentumokat.
A kiszervezés a feladatellátást szervezi meg; a szervezet és a vezetés jogszabályi felelőssége megmarad. A belső kapcsolattartó és az IT-csapat együttműködése külső IBF mellett is szükséges.
A belső és kiszervezett IBF összehasonlításában részletesebben bemutatjuk a döntési szempontokat. A zemITis IBF-szolgáltatásánál pedig megnézheti a konkrét feladatokat és a szakértői hátteret.
Öt hiba, amelyet érdemes elkerülni
- Csak névleges kijelölés: a felelős nem kap hozzáférést, információt vagy döntés-előkészítési lehetőséget.
- Pontatlan érintettség: kizárólag az 50 fős létszámot vizsgálják, a tevékenységet és a különös szabályokat nem.
- Rendezetlen szerepek: az üzemeltető, a vezetőség és az IBF egymásra vár egy incidensnél.
- Utólag gyártott bizonyítékok: a kontrollok végrehajtását nem rögzítik, ezért az auditkor nehéz igazolni a működést.
- A kijelölés összekeverése az auditfelkészültséggel: egy megbízási szerződés önmagában nem rendezi a technikai és szervezeti hiányokat.
Az SZTFH tájékoztatója szerint a 2025. január 1. előtt működő érintett szervezetek első auditjának határideje 2026. június 30. volt. Az újonnan érintett szervezeteknél más, a nyilvántartásba vételhez kötődő határidők alkalmazandók. A lejárt határidőt nem írja felül egy új IBF-megbízás: a hiányosságokat és a további teendőket külön kell rendezni.
Hogyan indul a közös munka?
Először tisztázzuk az érintettséget, a rendszerkört és a meglévő dokumentumokat. Erre épül a felelős kijelölése, a jogosultságok rendezése, a kezdeti állapotfelmérés és a vezetőséggel egyeztetett intézkedési terv. A folyamatos működésben rendszeres beszámoló, követett feladatok és felülvizsgálat segíti a döntéseket.
A zemITis kiszervezett IBF-szolgáltatása a NIS2-felkészítéshez és a hosszabb távú biztonsági működéshez is kapcsolódhat. Kérjen IBF-díjbecslést, és a konzultáción áttekintjük, milyen feladatellátás illik a szervezetéhez.
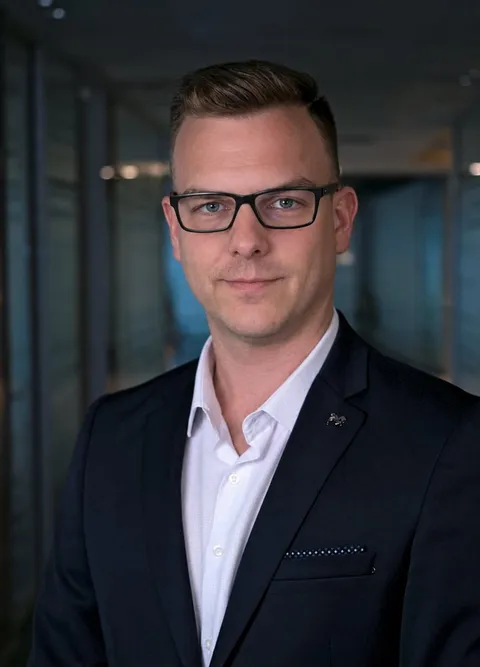
Meisitz Dávid
Senior IT Compliance és NIS2 Readiness szakértő · CISA, CISM, ISO/IEC 27001 Lead Auditor
Dávid több mint tíz éve dolgozik IT-compliance és kockázatkezelés területén; pályáját a Deloitte IT-audit és IT-biztonsági csapatában kezdte. Több szervezet bejelentett IBF-jeként a kockázatok, a vezetői döntések és az auditfelkészülés összehangolásával foglalkozik.
Ha az érintettség tisztázása után a megvalósításhoz keres partnert, Dávid és a zemITis csapata segít kijelölni a prioritásokat. Ismerje meg, hogyan lesz a kijelölésből követhető feladatellátás és rendszeres vezetői visszajelzés.
Gyakori kérdések
Kiszervezhető az információbiztonsági felelős feladata?
Igen. A magyar kiberbiztonsági törvény 11. §-a belső kijelölést vagy külső személlyel kötött megállapodást is lehetővé tesz. A feladatot ténylegesen ellátó személyt, a jogosultságokat és az együttműködést egyértelműen rögzíteni kell.
Lehet az IT-vezető egyben IBF is?
Ez a szervezet jogszabályi besorolásától függ. A törvény 11. § (4) bekezdése összeférhetetlenségi tilalmakat határoz meg, de az (5) bekezdés kivételeket is tartalmaz, például az 1. § (1) d) és e) pontja szerinti szervezetekre. A tényleges feladatokat és a kivétel alkalmazhatóságát külön kell ellenőrizni.
A DPO kiváltja az IBF-et?
Nem. Az adatvédelmi tisztviselő és az információbiztonsági felelős eltérő feladatkör. A DPO a személyes adatok kezelésével kapcsolatos megfelelést segíti és ellenőrzi, az IBF az információs rendszerek biztonságát koordinálja.
Elég egy IBF-kijelölés az egész cégcsoportnak?
A kötelezettséget és a kijelölést az érintett jogi személyekre külön kell rendezni. Közös szakértő bevonása lehetséges lehet, ha minden szervezetnél teljesülnek a személyi, kapacitási és együttműködési követelmények.